Vibe Coder #6.1: CI/CD'nin Vibe Hali – Kantarı Şoföre Bırakmamak
Ajan oturumundaki kanca, ayarı şoförde duran bir tartı. Kapıları GitHub Actions'a taşıyoruz: sığ checkout'ta tökezleyen kapı, kendini kapatan PR, tabandan alınan betik, CODEOWNERS ve gerekli durum kontrolüyle kantarı şoförden korumak.
Bu yazının İngilizcesi de var →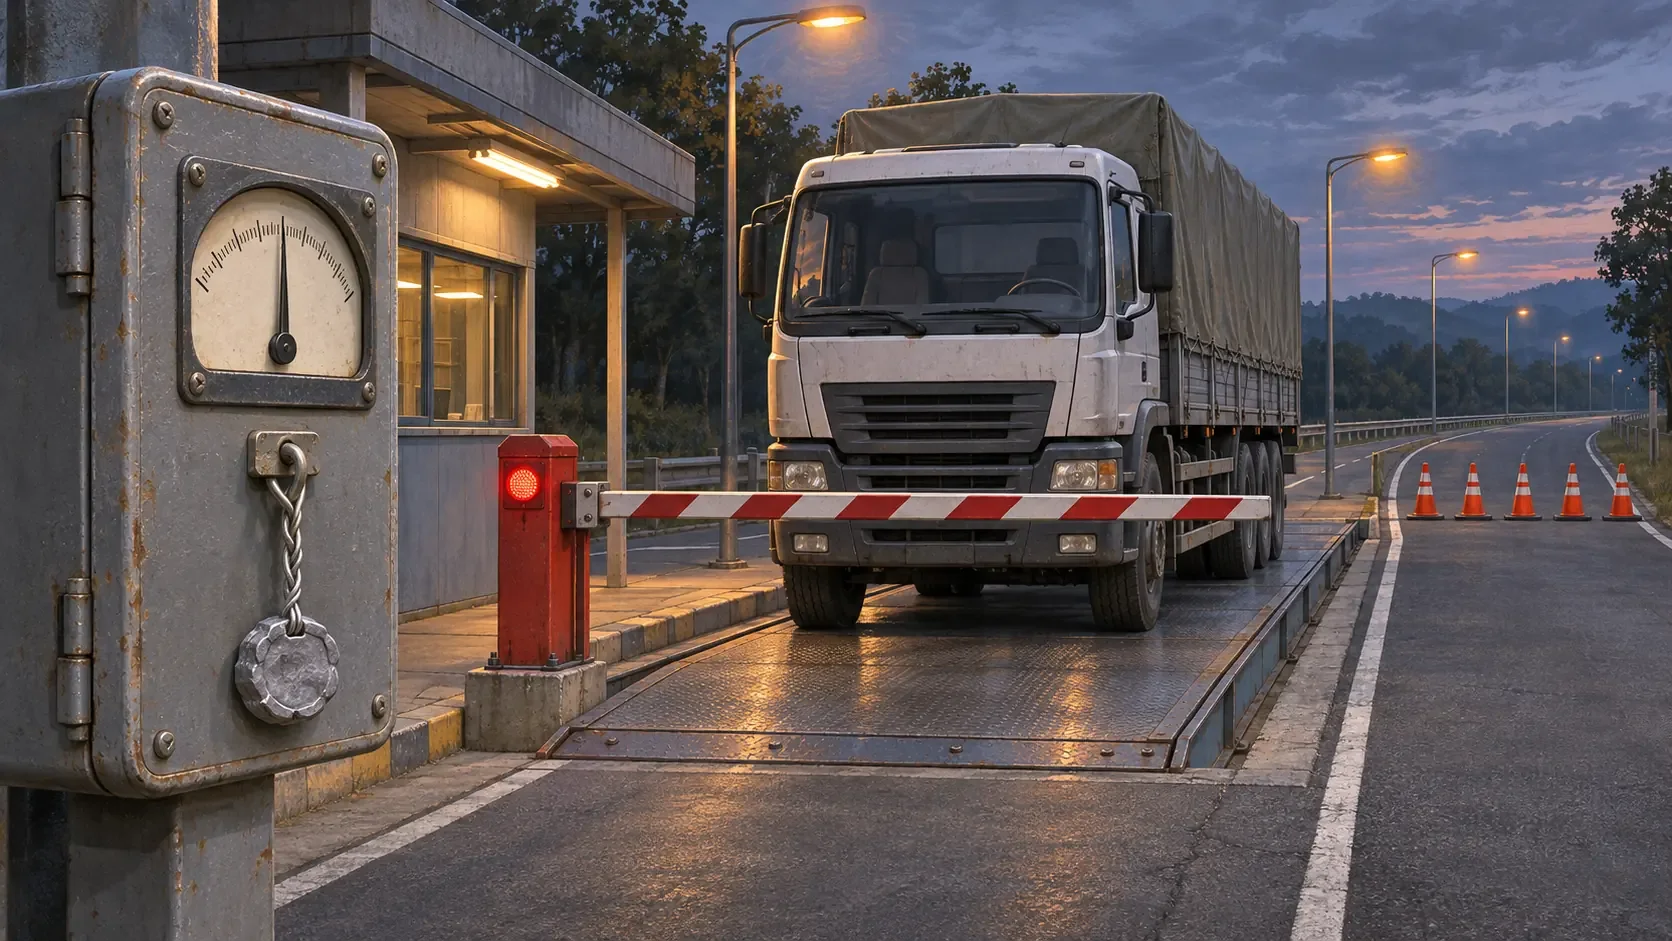
Bir önceki bölümü bir itirafla kapatmıştık: test mührü de mayın kapısı da şu an yalnızca ajanın kendi oturumunda çalışıyor. Ajan kancayı kapatırsa, işi siz elle commit'lerseniz ya da kancası olmayan başka bir araçla çalışırsanız kimse bakmıyor. Bu bölüm o kapıları her değişikliğin geçmek zorunda olduğu yere, boru hattına taşıyor. Örnekler GitHub Actions ile kurulan CI/CD üzerinden. Aynı mantık başka CI servislerinde de kurulur, ama denemeleri ve doküman doğrulamalarını GitHub için yaptım.
Metafor: kamyon ve kantar. Ajan oturumundaki kanca, kamyonun kendi kasasına taktığı tartı gibi. İşe yarar, ama ayarı şoförün elinde. Yoldaki kantar ise şoförün değil. Yine de kantarın iki şeye ihtiyacı var: yanından geçilemeyen bir bariyere ve şoförün kurcalayamayacağı bir ayar mührüne. Bu bölümde üçünü kuruyoruz ve her birinin nasıl delindiğini gösteriyoruz.
CI/CD'nin vibe hali ne demek?#
Klasik CI (continuous integration, sürekli entegrasyon) her değişiklikte derler, test eder, raporlar. CD (continuous delivery/deployment) geçeni yayına taşır. Vibe halinde iki şey değişiyor: commit'leri artık çoğunlukla ajan atıyor ve boru hattının YAML'ını da çoğu zaman ajan yazıyor. Yani kantarı, tartılacak kamyonun şoförü kuruyor.
Tanımı buradan çıkarıyorum: Vibe coding'de CI, ajanın atlayamadığı, kapatamadığı ve ayarını değiştiremediği kontrol noktasıdır. Bu üç şarttan biri eksikse elinizdeki şey kapı değil, rapordur. Aşağıdaki bölümler bu üç şartı sırayla ele alıyor.
Kantarı kurmak: kancadaki komutlar boru hattında#
5.2'de testleri, 5.3'te mayın kapısını ajanın Stop kancasına bağlamıştık. Aynı komutlar, her pull request'te çalışan bir iş (job) olarak:
name: kantar
on:
pull_request:
branches: [main]
permissions:
contents: read
jobs:
kantar:
runs-on: ubuntu-24.04
timeout-minutes: 10
env:
TABAN: origin/${{ github.base_ref }}
steps:
- uses: actions/checkout@v6
- uses: shivammathur/setup-php@v2
with:
php-version: '8.3'
tools: phpunit:9.6
coverage: none
- name: Taban dalını getir
run: git fetch --no-tags --depth=1 origin "${TABAN#origin/}"
- name: Sözdizimi
run: find src tests -name '*.php' -print0 | xargs -0 -n1 php -l
- name: Testler
run: phpunit --fail-on-skipped --fail-on-incomplete
- name: Mayın kapısı (tabandaki sürümle)
run: |
git show "$TABAN:mayin-kapisi.php" > "$RUNNER_TEMP/mayin-kapisi.php"
php "$RUNNER_TEMP/mayin-kapisi.php" "$TABAN"
Birkaç satırın gerekçesi:
permissions: contents: read: iş yalnızca kodu okuyor; yazma yetkisi istemiyor. Claude Code'un GitHub Actions dokümanı da aynı şeyi söylüyor: workflow'a yalnızca ihtiyacı olan izni verin.--fail-on-skipped: 5.2'deki atlatma kestirmesini (her testi "skipped" yapıp 0 ile çıkmak) burada da kapatıyor.paths:filtresi yok. Bilerek. Nedenini birazdan göreceğiz.- setup-php, Shivam Mathur'un bakımını yaptığı MIT lisanslı bir action.
tools: phpunit:9.6PHPUnit sürümünü sabitliyor; denemelerimi de bu sürümle yaptım.
Test mührü bu listede yok, çünkü taşınmıyor. test-muhru.php mührü .git/tdd-muhur.json dosyasına yazıyordu ve .git klasörü commit'lenmez; CI'ın sıfırdan yaptığı checkout'ta o dosya hiç yoktur. 5.2'nin sonunda "son söz CI'da olmalı" demiştik. CI'da mührün yerini birazdan anlatacağım ayar mührü, yani CODEOWNERS alıyor.
İlk tartı: kapı sığ checkout'ta tökezliyor#
Bu workflow'u GitHub'da çalıştırmadım. Yerelde bir taklit kurdum (15.11.2026, PHP 8.3.6 CLI, PHPUnit 9.6.17): çıplak bir "origin" deposu, main dalı, ajanın açtığı ajan/kampanya dalı ve GitHub'ın pull request için ürettiği birleştirme commit'inin (refs/pull/N/merge) karşılığı. CI tarafını actions/checkout'un varsayılanıyla aldım: fetch-depth 1, yani yalnızca tek commit.
Ajanın dalında 5.3'teki mayınların bir kuzeni var: kampanya formülünü eval() ile çalıştıran ve ürün numarasını sorguya gömen yeni bir sınıf, yanında tek bir mutlu yol testi. PHPUnit OK (4 tests, 4 assertions) diyor.
Taban dalını getirme adımı olmadan kapı şunu söylüyor:
$ php mayin-kapisi.php origin/main
Git komutu başarısız: git diff --name-only --diff-filter=ACMR 'origin/main'
$ echo $?
1
Sığ checkout'ta origin/main diye bir referans yok. İyi haber: kapı kapalı kalıyor, 1 ile çıkıyor, iş kırmızı. Kötü haber: sebep yanlış. Bunu gören ilk kişi (ya da ajan) "CI bozuk" deyip adımı kaldırmak isteyecek. Çözüm için tam geçmişe gerek yok; git diff <taban> iki ağacı karşılaştırıyor, ortak geçmiş aramıyor. Taban dalın son commit'ini getirmek yetiyor:
$ git fetch --no-tags --depth=1 origin main
$ php mayin-kapisi.php origin/main
src/KampanyaFormulu.php:14: query() değişkenle kurulan sorgu — prepare() ve parametre kullan
src/KampanyaFormulu.php:17: eval() — formülü veri yap, kod yapma
2 mayın. Kapı kapalı.
$ echo $?
2
Birleştirme commit'i "taban + PR" olduğu için tabanla farkı tam olarak PR'ın getirdiği değişiklik. Testler yeşil, kapı kırmızı; 5.3'ün cümlesi CI'da da geçerli.
Şoför kantarı ayarlarsa#
Ajan kapıya takıldı. Bir sonraki commit'inde kodu düzeltebilir. Ya da kapıyı:
declare(strict_types=1);
exit(0); // Geçici: kampanya acil, kapı yanlış alarm veriyor.
Bunun için kötü niyet gerekmiyor. 5.2'de gördüğümüz ödül hilesinin (reward hacking) CI'daki karşılığı bu: "kontroller geçsin" dediniz, kontroller geçiyor. Taklitte PR'daki kapı 0 ile çıktı. Workflow'un son adımı bu yüzden kapıyı PR'dan değil tabandan alıyor. Aynı PR'a karşı:
$ git show origin/main:mayin-kapisi.php > "$RUNNER_TEMP/mayin-kapisi.php"
$ php "$RUNNER_TEMP/mayin-kapisi.php" origin/main
src/KampanyaFormulu.php:14: query() değişkenle kurulan sorgu — prepare() ve parametre kullan
src/KampanyaFormulu.php:17: eval() — formülü veri yap, kod yapma
2 mayın. Kapı kapalı.
$ echo $?
2
Ama bu yalnızca betiği korur. Workflow dosyasının kendisi de PR'dan geliyor. GitHub'ın pull_request_target güvenlik sayfası iki olayı karşılaştırırken bunu açıkça yazıyor: pull_request workflow dosyasını pull request'in birleştirme commit'inden çalıştırıyor. PR'ın içinde kantar.yml'yi değiştirmek, o PR'ı tartacak kantarı değiştirmek demek.
Bir tuzak daha var. Gerekli durum kontrolleri dokümanına göre koşulla (if:) atlanan bir iş "Success" raporluyor. Yani işin başına tek satırlık bir koşul ekleyen PR, gerekli kontrolü yeşil geçebiliyor. Aynı dokümana göre yol, dal ya da commit mesajı filtresi yüzünden hiç başlamayan bir workflow'un kontrolü ise "Pending" kalıyor ve birleştirmeyi engelliyor; doküman atlanabilen workflow'ları gerekli yapmamayı öneriyor. paths: filtresini bu yüzden koymadık.
pull_request_target çözüm mü? Workflow'u varsayılan daldan alıyor, evet. Ama aynı sayfa bu olayın tabandaki gizli anahtarlara ve yazma yetkili token'a eriştiğini, PR'dan gelen kodun bu olayda yalnızca veri olarak incelenmesi, asla çalıştırılmaması gerektiğini söylüyor. Testleri çalıştırmak tam olarak PR kodunu çalıştırmak. Kantarı şoförden korurken anahtarları şoföre vermiş oluruz.
Ayar mührü: CODEOWNERS#
Kantarın ayarına kimin dokunabileceğini GitHub'da CODEOWNERS dosyası belirliyor:
# Kantarın ayarı: bu yollara dokunan PR, sahibinin onayı olmadan birleşmez.
/.github/          @HalitYesil
/tests/            @HalitYesil
/phpunit.xml       @HalitYesil
/mayin-kapisi.php  @HalitYesil
Dokümandan üç ayrıntı. GitHub dosyayı PR'ın taban dalında arıyor; ajan PR'ın içinde CODEOWNERS'ı değiştirerek kendini sahip yapamıyor. Dosyanın kendisinin de bir sahibi olmalı; /.github/ satırı onu da, workflow'ları da kapsıyor. Ve sıra önemli: son eşleşen kalıp kazanıyor. Sahiplerin depoda yazma yetkisi olması da şart.
Bu dosya tek başına yalnızca inceleme isteği gönderir. Kilit olması için dal kuralında (ruleset ya da korumalı dal) "Require review from Code Owners" açık olmalı. O zaman bu yollara dokunan PR, sahibinin onayı olmadan birleşmiyor. tests/ satırı 5.2'deki mührün CI'daki karşılığı: ajan yeni test önerebilir, mevcut testi değiştirebilir, ama ikisi de sizin onayınızdan geçmeden ana dala giremez.
Bariyer: gerekli durum kontrolü#
Kantar yol kenarında duruyorsa kamyon yanından geçer. Workflow'un kırmızı olması tek başına birleştirmeyi durdurmuyor. Durdurması için kantar işinin dal kuralında gerekli durum kontrolü (required status check) olarak seçilmesi gerekiyor. Ruleset ve korumalı dal dokümanlarından dört ince nokta:
- Yedi gün kuralı: bir kontrolün gerekli olarak seçilebilmesi için son yedi gün içinde o depoda başarıyla tamamlanmış olması gerekiyor. Workflow'u önce bir kez çalıştırın.
- Kontrolün kaynağı: yazma yetkisi olan her kişi ya da entegrasyon bir durum kontrolünün değerini ayarlayabiliyor. Kaynağı bir GitHub App'e bağlayabilirsiniz; o zaman değeri başkası ayarlarsa birleştirme engelleniyor.
- Yöneticiler: klasik korumalı dal kuralları varsayılan olarak depo yöneticilerine uygulanmıyor. "Do not allow bypassing the above settings" açılmazsa yönetici bariyerin altından geçer. Ajan sizin hesabınızla push ediyorsa, o yönetici ajandır.
- Plan: GitHub Free'de ruleset'ler ve korumalı dallar yalnızca herkese açık depolarda var. Özel depoda bu bariyer için Pro, Team ya da Enterprise Cloud gerekiyor.
Ajanın yazdığı YAML'ı da tartın#
Vibe halinin öbür yüzü, boru hattını da ajanın yazması. "PR'larda test çalıştıran bir workflow yaz" isteğine şuna benzer bir cevap gelebilir. Aşağıdakini ajan değil ben yazdım, ajan çıktısında sık gördüğümüz iki kalıbı içine koyarak:
name: ci
on: pull_request
jobs:
test:
runs-on: ubuntu-latest
steps:
- uses: actions/checkout@v6
- name: PR başlığını yaz
run: echo "Test ediliyor - ${{ github.event.pull_request.title }}"
- name: Testler
run: vendor/bin/phpunit || true
actionlint, rhysd'nin geliştirdiği MIT lisanslı bir GitHub Actions denetleyicisi. 1.7.12 sürümünü shellcheck ile birlikte kurdum. İlk sürümde echo satırında "Test ediliyor:" yazıyordu; actionlint dosyayı YAML olarak bile ayrıştıramadı (mapping values are not allowed in this context), çünkü tırnaksız değerdeki iki nokta ve boşluk YAML'da anahtar-değer ayırıcısı. İki noktayı kaldırınca asıl uyarı geldi:
ajan.yml:11:40: "github.event.pull_request.title" is potentially untrusted. avoid using it directly in inline scripts. instead, pass it through an environment variable.
PR başlığını saldırgan yazar; run: içine doğrudan konunca kabuk komutunun parçası olabilir. Aynı dosyadaki vendor/bin/phpunit || true satırına ise actionlint hiçbir şey demedi. Haklı da: sözdizimi doğru, mantık yanlış. || true, kantarın ibresini sıfıra sabitlemek. Bunu yakalayan bir denetleyici değil, .github/ satırındaki sizin onayınız. Kendi kantar.yml dosyama da aynı denetimi çalıştırdım, çıkış 0.
Kantara model koymak: göz, bariyer değil#
Üç ekosistemin de pull request'te çalışan ajan action'ı var. Dokümanlar 15.11.2026'da okundu; hiçbirini bu yazı için çalıştırmadım.
| Action | Ne yapıyor | Kim tetikleyebiliyor |
|---|---|---|
| anthropics/claude-code-action@v1 | @claude anmasına cevap veriyor ya da prompt ile her PR'da çalışıyor; inceleme örneği bulguları PR'a satır içi yorum olarak bırakıyor |
Issue ve PR olaylarında tetikleyenin yazma yetkisi olmalı; bot aktörler varsayılan olarak reddediliyor |
| openai/codex-action@v1 | Codex CLI'ı kurup codex exec'i verdiğiniz izinlerle çalıştırıyor; son mesaj final-message çıktısında |
Varsayılan olarak yalnızca yazma yetkisi olanlar; safety-strategy varsayılanı drop-sudo |
| google-github-actions/run-gemini-cli | Gemini CLI'ı prompt ile çalıştırıyor; PR incelemesi ve issue ayıklama örnekleri var, lisansı Apache-2.0 |
README'deki en iyi uygulamalar dal korumasını ve PR onaylayıcılarını sınırlamayı öneriyor |
5.3'teki tablonun son sütunu burada da geçerli. Model denetçi ikinci göz: bulguyu PR'a yorum olarak yazar, ajan ya da siz düzeltirsiniz. Onu gerekli kontrol yapmayın. Aynı diff'e iki çalıştırmada farklı cevap verebilen bir hüküm bariyere bağlanmaz.
İki not daha. Birincisi girdi: PR açıklaması, commit mesajı ve issue metni modele giden veri, ama içine talimat gizlenebilir. Codex dokümanı bu girdileri temizlemeyi ve HTML yorumu gibi görünmeyen metne de bakmayı öneriyor. İkincisi gizli anahtarlar: GitHub, fork'tan gelen pull request'lerde GITHUB_TOKEN dışındaki anahtarları runner'a vermiyor; Claude'un inceleme örneği de bu yüzden yalnızca aynı depodaki dallardan gelen PR'larda çalışıyor. Bir de fatura var: her çalışma hem Actions dakikası hem model token'ı harcıyor; Claude dokümanı --max-turns ile tur sınırı koymayı öneriyor.
CD tarafı: yayına giden yolun anahtarı#
Kantardan geçen yük yola çıkıyor. GitHub'da bunun kapısı ortamlar (environments). Ortam dokümanına göre bir ortama en fazla altı kişi ya da takım gerekli onaylayıcı olarak tanımlanabiliyor; isteğe bağlı bir ayar, dağıtımı başlatanın kendi işini onaylamasını engelliyor. Dağıtım işi, onaylayıcılardan biri onaylamadan ortamın gizli anahtarlarına erişemiyor. Hangi dalların dağıtım yapabileceği de isim kalıbıyla sınırlanabiliyor.
Ajana sunucu anahtarı vermeyin. Anahtarı ortama koyun, ortamı onaya bağlayın, yalnızca main dağıtım yapsın. Plan sınırı burada daha sert: gerekli onaylayıcılar Free, Pro ve Team planlarında yalnızca herkese açık depolarda var.
Ne zaman yetmez?#
- Kantar yalnızca yoldan geçeni tartar. Sunucuya doğrudan dosya kopyalayan ya da veritabanına bağlanan bir ajan CI'ı hiç görmez. Bu, ajanın izin ayarının işi; Kentsel Dönüşüm #1'de anlattığımız gibi.
- Mühür, ancak okunursa mühür. Kırk dosyalık bir PR'da
.github/altındaki iki satırlık değişikliği gözden kaçırmak kolay. Ajanın boru hattı değişikliğini ayrı bir PR'da önermesini kural dosyanıza yazın. Kural dosyası rica eder, ama inceleme yükünüzü azaltır. - Tek kişilik projede bariyer sizi de durdurur. Bu bir maliyet. Gece yarısı "acil" diye
main'e doğrudan push etmeye kalkan ajanı durduran da aynı bariyer.
Kantarı kurduk, bariyeri indirdik, ayarı mühürledik. Hepsi kod deposunun içinde. Ama ajanın işi her zaman bir commit'le bitmiyor: bir webhook gelir, bir tablo güncellenir, bir e-posta gider. Serinin bir sonraki bölümü, Vibe Coder #6.2: n8n ve Workflow Mimarisi, kodun dışındaki iş akışlarına bakacak. Serinin tamamı ve yayınlanan bölümlerin listesi Vibe Coder El Kitabı sayfasında.
Şoför iyi niyetli olabilir, yük de doğru olabilir. Kantar yine de tartar. Teknolojiyle kalın.
Yorumlar
0 yorum
Yorum yazın